Hoe we voorkomen dat criminelen jouw bedrijfsnaam misbruiken
Een leverancier waar je al jaren mee werkt, mailt dat het rekeningnummer is gewijzigd. Dezelfde contactpersoon, dezelfde ondertekening, in hetzelfde gesprek als vorige week. Er is één letter veranderd in het mailadres. Die ziet niemand.
Je spamfilter ziet hem ook niet. En dat is geen gat in je beveiliging, maar precies waar de fraudeur op rekent. Want criminelen zoeken de weg van de minste weerstand, en in branches waar de systemen goed dicht zitten is die weg niet de techniek. Het is het vertrouwen.
Deze werkwijze heeft een naam: factuurfraude. Er wordt meestal niet ingebroken in jouw systemen. Er wordt misbruik gemaakt van het vertrouwen tussen jou en de partij waarmee je al zaken doet.
Als inbreken te moeilijk wordt, kopiëren criminelen je naam
Deze vorm van factuurfraude gebeurt regelmatig, en in principe overal waar bedrijven op factuur aan elkaar leveren. In sommige branches zo vaak, dat de sector zelf initiatieven heeft opgericht om zich ertegen te beschermen.
In de tankopslag en grondstoffenhandel bijvoorbeeld. Op storagespoofing.nl werken de vereniging van Nederlandse tankopslagbedrijven, Havenbedrijf Rotterdam, een handelsplatform en de politie samen tegen de verkoop van opslagcapaciteit en voorraden die niet bestaan. Het platform houdt een lijst bij van betrouwbare partijen en een zwarte lijst van valse websites. In februari van dit jaar kwam de eerste zaak hierover in Rotterdam voor de rechter.
In transport en logistiek zie je hetzelfde patroon. Daar heet het fake-carrier fraude. Criminelen reageren op een transportopdracht vanaf een vals mailadres, maar onder de naam van een bestaande vervoerder. Zodra ze de opdracht binnen hebben, schakelen ze onder wéér een andere naam een echte vervoerder in om de lading op te halen. Onderweg wijzigen ze het afleveradres en verdwijnt de vracht. De schade in Europa liep in 2025 op tot naar schatting enkele honderden miljoenen euro’s. Sinds 1 juni van dit jaar is er Stichting Fake-Carrier, opgericht met steun van het Verbond van Verzekeraars, TLN, Platform Veilig Ondernemen en de politie.
Wij beheren de ICT van klanten in beide sectoren en zien deze vorm van fraude daar inderdaad vaker langskomen. Toch is het geen probleem van de haven of het wegvervoer. De werkwijze is aan geen enkele sector gebonden: die werkt bij ieder bedrijf dat facturen ontvangt en per mail afspraken maakt over betalingen. In deze branches is het alleen zo zichtbaar geworden dat er iets is opgezet.
En overal begint het op dezelfde manier: met een bedrijfsnaam die niet klopt.
De domeinnaam is de goedkoopste stap
Wat deze fraudevormen mogelijk maakt, is verrassend simpel. Voor een paar tientjes registreert iemand een domeinnaam die één letter afwijkt van die van een bestaand bedrijf. Een letter weg, een letter dubbel, of dezelfde naam op een andere extensie.
Daarna zet hij daar mail op en gaat hij aan het werk. Vanaf dat moment ontvangt iedereen die niet heel scherp kijkt berichten van een adres dat klopt, met een handtekening die klopt, in een gesprek dat al liep.
En daar zit tegelijk de kwetsbaarheid van zo’n valse naam: die registratie staat in openbare gegevens. Vanaf de dag dat iemand hem vastlegt, is hij op te vragen. Meestal duurt het daarna nog dagen tot weken voordat de naam echt wordt gebruikt. Eerst wordt er mail op ingericht, dan wordt er een gesprek gezocht.
Dat gat tussen registratie en misbruik is precies de ruimte waarin je iets kunt doen.
Waarom een spamfilter dit niet tegenhoudt
Een vraag die we vaak krijgen: waarom komt zo’n bericht gewoon binnen? Daar zijn drie redenen voor, en ze zijn allemaal ongemakkelijk logisch.
Er is technisch niets mis met de mail
Een spamfilter controleert of een bericht echt komt van het domein waar het vandaan zegt te komen. Bij een nieuw geregistreerd domein is dat gewoon in orde, want de fraudeur is de eigenaar en heeft alles netjes ingesteld. En komt het bericht uit een gehackte mailbox van een echte leverancier, dan is het per definitie authentiek. Het is dan namelijk ook echt van hen.
Een nieuw domein heeft geen slechte reputatie
Filters wegen zwaar mee of een afzender eerder is opgevallen. Een domein van drie weken oud is nergens opgevallen. Het is niet verdacht, het is onbekend. En dat is niet hetzelfde.
Er zit niets in wat een filter kan herkennen
Geen link, geen bijlage met een virus, geen alarmerende taal. Het is een vriendelijk zakelijk bericht over een factuur. Een filter kan niet beoordelen of een rekeningnummer klopt. Dat kan alleen jouw collega op de administratie.
Belangrijk om te weten: dit staat los van de vraag of je e-mailinstellingen goed staan. Technische afspraken daarover (SPF, DKIM en DMARC) zorgen ervoor dat niemand jouw domein kan misbruiken. Dat is nuttig en dat regelen we standaard. Maar ze zeggen niets over een ánder domein dat toevallig op jouw naam lijkt. Dat domein wordt niet vervalst. Het bestaat echt en is netjes ingericht, alleen niet door jou.
Dat is de kern van deze fraudevorm: hij is niet gebouwd om techniek te verslaan, maar om mensen te overtuigen.
Wat we al deden
Voor onze klanten grijpen we daarom in op het punt waar het misgaat: het moment dat iemand de mail opent.
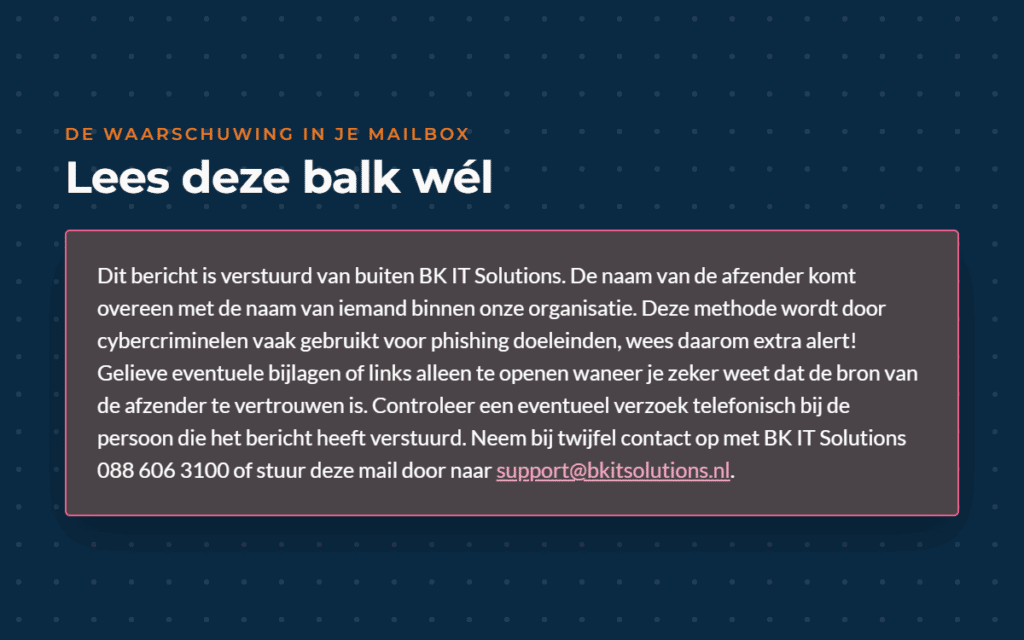
Komt er een bericht binnen van buiten de organisatie, terwijl de naam van de afzender overeenkomt met de naam van een collega, dan plaatsen wij automatisch een duidelijke waarschuwing boven dat bericht. Daarin staat wat er aan de hand is, dat criminelen deze methode gebruiken, en het concrete advies om het verzoek telefonisch te controleren bij de persoon die het heet te hebben verstuurd.
Dat werkt, omdat het de lezer op precies het juiste moment onderbreekt. Iemand die de naam van een bekende collega in de afzender ziet staan, denkt niet na over de letters in het domein. Die waarschuwing dwingt dat wel af.
Continu merkbewaking: een stap eerder ingrijpen
Die waarschuwing verschijnt pas op het moment dat het bericht al is afgeleverd. Dan is het gesprek vaak al gestart en is de kans groter dat iemand er toch intrapt. Ook werkt deze melding niet wanneer het bericht wordt verstuurd naar klanten of leveranciers.
Daarom zijn we verder terug in de keten gaan kijken. Met onze nieuwe toevoeging continu merkbewaking proberen we verdachte domeinnamen te signaleren voordat ze daadwerkelijk worden gebruikt voor fraude.
- Dagelijkse controle
Elke dag controleren we geautomatiseerd of er nieuwe domeinnamen zijn geregistreerd die lijken op die van onze klanten. Daarbij kijken we niet alleen naar typefouten, maar ook naar varianten op andere domeinextensies. Denk bijvoorbeeld aan bk1tsolutions.nl ipv bkitsolutions.nl - Risico beoordelen
Niet iedere registratie is direct verdacht. Wat voor ons vooral een signaal is, is wanneer er e-mail op het domein wordt ingericht. Als iemand berichten kan ontvangen op een domeinnaam die sterk lijkt op die van een organisatie, is dat zelden toeval. - Direct actie ondernemen
Vinden we een serieus risico? Dan informeren we direct de klant en verzamelen we zoveel mogelijk informatie over het betreffende domein. Denk aan registratiegegevens, de registrar, technische kenmerken en bewijsmateriaal van eventueel misbruik. Met die informatie kan de organisatie direct beoordelen welke vervolgstappen nodig zijn. In veel gevallen betekent dit het indienen van een takedown-verzoek bij de partij waar het domein is geregistreerd. Wanneer er daadwerkelijk sprake is van fraude of aanzienlijke schade dreigt, kan het verstandig zijn om daarbij juridische ondersteuning in te schakelen.
Ons doel is niet alleen om verdachte domeinen vroegtijdig te signaleren, maar ook om klanten te voorzien van de informatie die nodig is om snel in actie te komen. Hoe eerder misbruik wordt ontdekt, hoe groter de kans om financiële schade, verstoringen in de bedrijfsvoering en reputatieschade te beperken.
Geen extra dienst, maar onderdeel van alles
Beveiliging is bij ons geen module die je erbij koopt. Het is de voorwaarde waaronder wij ICT beheren. Continu merkbewaking is daarom onderdeel van onze dienstverlening, niet een aparte factuurregel.
En één afspraak blijft, ongeacht wat wij achter de schermen doen, minstens zoveel waard. Die kost niets: Een leverancier die een nieuw rekeningnummer doorgeeft, bel je terug. Op een nummer dat je al had, niet op het nummer uit die mail.


