Wat wel helpt: afspraken die vastliggen, maatregelen die getest zijn en een partner die jaarlijks langs een onafhankelijke auditor moet. Wij zijn gecertificeerd voor ISO 27001 en NEN 7510 en getoetst op NIS2 Supply Chain 30. Hieronder de certificaatgegevens, en wat ze voor jou betekenen.
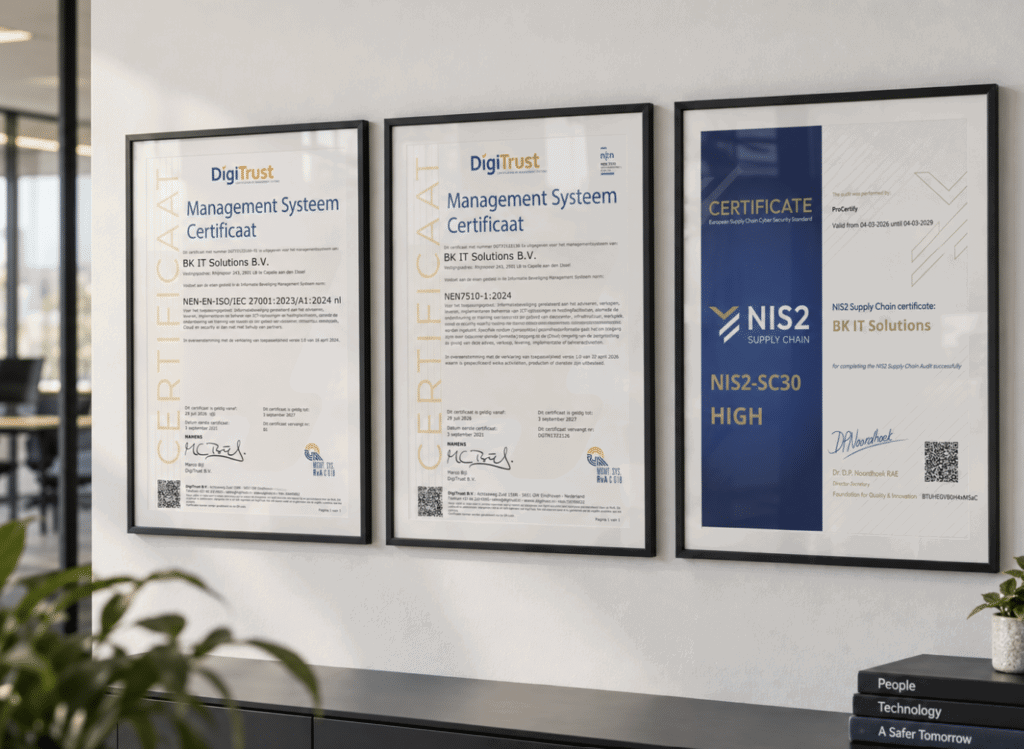
Controleerbaar is beter dan geloofwaardig. Dit zijn onze certificaten, met scope, nummer en geldigheidsdatum.
Laatst bijgewerkt: 21 september 2026

Scope
Het beheer, de ondersteuning en de beveiliging van ICT-omgevingen voor klanten, vanuit de vestiging Capelle aan den IJssel.
Certificerende instelling
DigiTrust Certification, onder accreditatie van de Raad voor Accreditatie (C618)
Certificaatnummer
DGT271721604-01
Geldig tot
03-09-2027

Scope
Informatiebeveiliging bij het beheer van ICT-omgevingen waarin zorg- en cliëntgegevens worden verwerkt.
Certificerende instelling
DigiTrust Certification, onder accreditatie van de Raad voor Accreditatie (C618)
Certificaatnummer
DGTN71721226
Geldig tot
03-09-2027

Wat het toetst
Digitale weerbaarheid van een organisatie in de leveranciersketen. Niveau 30 is het hoogste van de drie niveaus en het niveau waarop wij zijn getoetst.
Toetsende partij
Procertify, onder accreditatie van de Raad voor Accreditatie (C707)
Registratienummer
BTUHEGVB0H4xM5aC
Geldig tot
04-03-2029
Certificaten, een overzicht van onze maatregelen en de standaardantwoorden op de gangbare leveranciersvragenlijst. Geen mailtje, geen drie dagen wachten. Een samenvatting van de verklaring van toepasselijkheid delen wij op aanvraag en onder geheimhouding.
Elke norm dwingt ons iets af waar jij dagelijks wat aan hebt. In gewoon Nederlands.
De internationale standaard voor informatiebeveiliging. Vertrouwelijkheid, beschikbaarheid en integriteit van informatie liggen bij ons vast in processen, niet in goede bedoelingen.
Voor jou: een leverancier die risico’s structureel beheerst en dat kan aantonen.
De zorgspecifieke norm die voortbouwt op ISO 27001, met aanvullende eisen rond patiënt- en cliëntgegevens. Wij zijn hierop gecertificeerd en werken al jaren in het sociaal domein.
Voor jou: bijzondere persoonsgegevens zijn in aantoonbaar zorgvuldige handen.
Het hoogste niveau van het NIS2 Supply Chain keurmerk: aantoonbare beheersing van risico’s, incidenten en continuïteit door een schakel in de keten. Wij zitten in jouw keten en zijn daarop getoetst.
Voor jou: één leveranciersvraag die je onderbouwd kunt afvinken.
1
Val je onder NIS2, of moet je voor je eigen ISO- of NEN-audit je leveranciers beoordelen? Dan lever je onze onderbouwing kant-en-klaar aan: certificaten, maatregelenoverzicht en ingevulde vragenlijsten. Eén regel in je ketenanalyse in plaats van weken achter je IT-partij aan bellen.
2
Je kiest een partij die met je kroonjuwelen werkt. De kwaliteit van ons beheer, onze security en onze documentatie wordt jaarlijks getoetst door een onafhankelijke auditor. Dat is geen verkooppraatje, maar een rapport.

Een norm is een lijst eisen. Zo zien die eruit in de praktijk, geordend rond de vier vragen die een auditor ons stelt.
Blijft het draaien?
Continuïteit
Wie mag erbij?
Mensen en toegang
Zien we het aankomen?
Monitoring
Wie controleert ons?
Toetsing
Even eerlijk
Een certificaat zegt dat het geregeld is. Deze vier vragen laten zien hoe. Stel ze gerust, ook als je nog geen klant bent. Je krijgt binnen één werkdag antwoord, met het bewijs erbij.

Bij de laatste periodieke hersteltest. Datum en resultaat staan in het testverslag.
Screening en een Verklaring Omtrent het Gedrag zijn voorwaarde bij indiensttreding.
Onze cybersecurity dienst Managed Detection & Response draait 24/7 en grijpt in bij verdachte activiteit.
Die zitten in het leveranciersdossier. De verklaring van toepasselijkheid delen we op aanvraag en onder geheimhouding.
Veilige IT bouw je niet alleen. We werken bewust met een klein aantal partners, gekozen op staat van dienst en kwaliteit. Bij alle vier de partner hebben we een erkende partnerstatus, die status is geen logo dat je aanvraagt: Je verdient hem met certificeringen van je team en met aantoonbare resultaten bij klanten die welk jaar opnieuw moeten waarmaken. Onze partner beoordelen wij op hun beurt jaarlijks op beveiliging en continuïteit.
Microsoft Solutions Partner security
We bouwen IT omgeving met Microsoft 365 en Azure als fundament. Onze security status bij Microsoft betekent dat die omgevingen worden ingericht en beheerd door Microsoft Cybersecurity experts met aantoonbare ervaringen en certificaten.

Kaseya Platinum partner
Kaseya levert een platform waarmee we beheren, monitoren en back-ups maken, inclusief het herstel na een calamiteit. Eén keten in plaats van losse tools, want als er iets misgaat, is het laatste wat je nodig hebt drie partijen die naar elkaar wijzen.
Fortinet authorized partner
Fortinet vormt voor ons de basis voor Firewalls, netwerksegmentatie en veilige toegang op locatie en van buitenaf. Onze eigen specialisten zijn door Fortinet gecertificeerd en richten jouw netwerk in en blijven erbij betrokken, zodat de beveiliging meegroeit met nieuwe dreigingen.

KPN Partner Network
Glasvezel, vaste en mobiele telefonie en beveiligde verbindingen op het netwerk dat al jaren als beste van Nederland uit onafhankelijke metingen naar voren komt. Dankzij onze nauwe samenwerking schakelen we bij verstoringen, securityvraagstukken of continuïteitsvragen direct met de specialisten van KPN.
De vragen die letterlijk in vragenlijsten staan, met het antwoord dat je mag overnemen.
Ja. Wij zijn gecertificeerd voor ISO 27001 op basis van de meest recente norm, uitgegeven door DigiTrust Certification onder accreditatie van de Raad voor Accreditatie. Certificaatnummer en geldigheidsdatum staan bovenaan deze pagina.
Het beheer, de ondersteuning en de beveiliging van ICT-omgevingen voor onze klanten, uitgevoerd vanuit onze vestiging in Capelle aan den IJssel. De letterlijke scopeomschrijving staat op het certificaat zelf.
Ja. NEN 7510 is de Nederlandse norm voor informatiebeveiliging in de zorg en bouwt voort op ISO 27001, met aanvullende eisen rond patiënt- en cliëntgegevens.
De certificaten, het maatregelenoverzicht en onze standaardantwoorden zitten in het leveranciersdossier. Een samenvatting van de verklaring van toepasselijkheid delen wij op aanvraag en onder geheimhouding.
Wij zijn getoetst op NIS2 Supply Chain 30, het hoogste niveau van het NIS2 Quality Mark voor digitale weerbaarheid in de leveranciersketen. Klanten die zelf onder NIS2 vallen, kunnen ons daarmee onderbouwd beoordelen.
Download het leveranciersdossier of vraag een specifiek document op bij onze Security Officer. Je hoort binnen één werkdag van ons.
Security Officer BK IT Solutions · +31 (0)88 606 3100 – security@bkitsolutions.nl
Deze pagina gaat over onze eigen certificering. Wil je weten hoe wij jouw organisatie helpen voldoen aan ISO 27001, NEN 7510 of de NIS2 Cyberbeveiligingswet, dan lees je dat op de compliancepagina.