Hoeveel geef je volgend jaar uit aan IT? Zo maakt een IT-roadmap je IT-kosten voorspelbaar
Bas Kraan [datum bijwerken bij publicatie]
Het korte antwoord: je weet pas wat IT volgend jaar kost als je een lijst hebt van wat er aan je IT moet gebeuren, met per regel een jaartal en een bedrag. Die lijst noemen wij een IT-roadmap. Heb je hem, dan is de post IT in de begroting in een kwartier ingevuld. Heb je hem niet, dan wordt het een schatting op basis van vorig jaar, en hoop je dat de server het nog een jaar doet.
Het is november. De accountant wil de begroting voor volgend jaar en bij de post IT staat nog hetzelfde bedrag als vorig jaar, met iets erbij voor de zekerheid. Niemand weet of dat klopt. Welke laptops zijn aan vervanging toe? Loopt er een contract af? Moeten we iets met die nieuwe wet? Dat moment is waar dit stuk over gaat.
Wat gaat er mis als je geen plan hebt?
De dure dingen in IT komen zelden onverwacht. Ze lijken alleen onverwacht omdat niemand ze bijhoudt. Een firewall-contract loopt af op een datum die al drie jaar bekend is. Een laptop van vijf jaar oud gaat niet opeens kapot, die was al twee jaar aan vervanging toe. Een server uit 2019 heeft een leeftijd, en die kun je opzoeken.
Het duidelijkste voorbeeld van de afgelopen tijd is het einde van Windows 10. Op 14 oktober 2025 kwam de laatste gratis beveiligingsupdate. Wie toen geen plan had, zit nu met twee keuzes: per apparaat betalen voor verlengde updates (ESU), een bedrag dat elk jaar oploopt, of hardware die Windows 11 niet aankan alsnog met spoed vervangen. Die datum was jaren van tevoren bekend. Het was dus geen verrassing, maar bij veel bedrijven stond hij nergens opgeschreven.
Een roadmap is niets anders dan die dingen wel opschrijven, en de lijst elk kwartaal nalopen.
Wat staat er in een IT-roadmap?
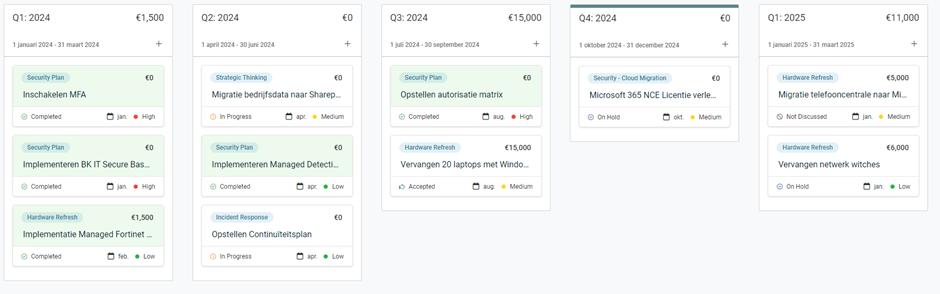
Geen dik rapport. Bij ons is het in de praktijk een overzicht met vier kolommen: wat er dit jaar moet gebeuren, wat volgend jaar, wat er over twee tot drie jaar aankomt, en wat we bewust laten liggen. Elke regel heeft een reden, een bedrag en iemand die erover gaat. Die laatste kolom is net zo belangrijk als de eerste, want daar staat wat je niet hoeft te kopen.
De vragen die in elke roadmap terugkomen:
- Welke laptops, pc’s, switches en servers zijn ouder dan vijf jaar, en wat doen stijgende hardwareprijzen met het vervangingsbudget?
- Welke programma’s draaien nog op een versie die de leverancier niet meer onderhoudt?
- Welk contract of welke licentie loopt af, kun je die nu nog heronderhandelen, en kijk je meteen of je niet te veel betaalt voor je licenties?
- Valt jullie organisatie onder de Cyberbeveiligingswet, en zo ja, wat is er dan nog niet geregeld?
- Waar zit werk dat iemand elke week met de hand doet en dat Microsoft 365 Copilot of een agent kan overnemen?
Die laatste vraag hoort er net zo goed bij als de eerste vier, maar het antwoord is regelmatig: nergens, nog niet. Copilot-licenties voor monteurs die de hele dag buiten zijn, zijn weggegooid geld. Voor de binnendienst die offertes schrijft kan het anders liggen. Dan zetten we het in de kolom van volgend jaar, met eerst een proef bij vijf mensen op de Copilot Business-licentie voor het MKB.
Valt jullie bedrijf onder de Cyberbeveiligingswet?
Sinds 15 augustus 2026 geldt de Cyberbeveiligingswet (Cbw), de Nederlandse uitwerking van de Europese NIS2-richtlijn. Val je eronder, dan moet je je registreren bij het NCSC, aantoonbaar maatregelen nemen (de zorgplicht, waar ook security awareness van medewerkers onder valt) en ernstige incidenten melden (de meldplicht). Een toezichthouder per sector controleert daarop.
Of de Cyberbeveiligingswet voor jou geldt hangt af van je sector en je omvang. Zorgorganisaties vallen er vaak onder, net als energie, transport, water, digitale dienstverleners en een aantal industriële sectoren, meestal vanaf vijftig medewerkers. Een installatiebedrijf of accountantskantoor valt er meestal niet direct onder. Maar als jouw klanten eronder vallen, gaan zij eisen stellen aan hun leveranciers, en dan krijg je er via de keten alsnog mee te maken. In de roadmap beantwoorden we daarom bij iedere klant eerst die ene vraag: ja, nee, of via de keten. Pas daarna wat er moet gebeuren. Wat de wet precies vraagt van medewerkers en bestuurders lees je in ons artikel over security awareness onder de Cyberbeveiligingswet.
Waar leggen we je IT langs?
Om te bepalen wat er op de lijst moet, hebben we een vaste meetlat: de BK IT Baseline. Die is gebaseerd op de CIS-controls, een internationaal gebruikte lijst met beveiligingsmaatregelen. De Baseline is een lijst met normen die we bij elke klant op dezelfde manier controleren, zodat je niet hoeft te vertrouwen op “het ziet er goed uit”. Geen vage vraag als “is de antivirus actueel?”, maar een norm waar je ja of nee op kunt zeggen:
- Minimaal 95 procent van de computers en laptops is volledig gepatcht volgens ons patchbeleid, en de Defender-definities zijn nergens ouder dan een dag.
- Hardware ouder dan vijf jaar staat met een datum in het vervangingsplan.
- Er is een continuïteitsplan: wat doen we als de systemen een dag plat liggen, en wie belt wie.
- Er is beleid voor medewerkers over het gebruik van laptops, telefoons en AI-tools.
- Alle bedrijfsapplicaties zijn gedocumenteerd en draaien op een versie die de leverancier nog onderhoudt.
Niet alles hoeft meteen op orde. Een bedrijf dat op het grootste deel van de punten groen scoort, is beter af dan de meeste. De rode punten zijn precies de regels die in de roadmap komen, met een jaar erbij.
Wat moet, en wat kun je kiezen?
In de roadmap staan twee soorten regels. Dingen die moeten: de firewall waarvan de leverancier volgend jaar stopt met updates, de laptops uit 2020 die Windows 11 niet trekken, de registratie bij het NCSC als je onder de Cbw valt. Daar valt niets te kiezen, alleen wanneer. En dat wanneer is precies wat je wilt weten voor de begroting.
En dingen die je wilt: Copilot-licenties voor de binnendienst, een nieuwe offertetool, een security awareness-programma. Die kun je een jaar opschuiven als het geld ergens anders harder nodig is. Dat onderscheid maakt het gesprek met de accountant eenvoudig: de eerste categorie is een vast bedrag, de tweede is een keuze. Beheer en licenties betaal je per medewerker per maand, vervangingen staan als aparte post in de roadmap, drie jaar vooruit.
Wie maakt die roadmap en hoe vaak kijk je ernaar?
Bij een groot bedrijf zit er een CIO: iemand in de directie die over IT gaat en dit soort lijsten bijhoudt. Bij een bedrijf van twintig tot tweehonderd medewerkers is dat niemand, of de directeur erbij op vrijdagmiddag. Dat vullen wij in. We noemen het virtual CIO, maar het is gewoon een persoon van BK IT Solutions die elk kwartaal met de directie aan tafel zit, met de roadmap en de Baseline erbij.
Dat is iets anders dan het bezoek van een accountmanager. Een accountmanager komt vertellen wat er te koop is. In het roadmap-gesprek gaat het eerst over het bedrijf: komen er volgend jaar tien mensen bij en kan de huidige inrichting dat aan? Gaat de administratie over op een ander pakket? Wil de directeur dat offertes sneller de deur uit gaan? Pas daarna kijken we welke techniek daarbij hoort, en net zo vaak zeggen we dat iets nog een jaar kan wachten.
Jouw rol als directeur is beperkt: één gesprek per kwartaal en de keuzes in de kolom “willen”. Het bijhouden van de lijst, de bedragen en de Baseline kun je aan ons overlaten, of aan je controller of officemanager.
Wat merk je ervan op de werkvloer?
Weinig, en dat is de bedoeling. Je laptop wordt vervangen voordat hij traag wordt, niet erna. Updates komen op een vast moment in plaats van midden in de maandafsluiting. En als er iets uitvalt, ligt er een plan voor wie wat doet, zodat niet iedereen tegelijk de helpdesk belt.
Heb je dit nodig?
Heb je minder dan tien medewerkers, draait alles in Microsoft 365 en heb je geen eigen server of eigen applicaties? Dan is een A4’tje genoeg: de aanschafdatum van elke laptop, de einddatum van je licenties en contracten, en het antwoord op de vraag of je onder de Cbw valt. Dat kun je zelf maken, en wij helpen je graag met de eerste versie.
Zit je tussen de twintig en tweehonderd medewerkers, heb je eigen applicaties, of val je onder de Cyberbeveiligingswet? Dan is dit wat we doen in onze vCIO-gesprekken, als onderdeel van ons strategisch ICT-advies, waar je ook de actuele prijzen vindt. De eerste stap is een nulmeting langs de BK IT Baseline. Daarna heb je de lijst waar dit stuk over gaat, en is de post IT voor volgend jaar geen gok meer.


